

RTBH atau Remotely Triggered Black Hole merupakan salah satu metode penanganan traffic filtering paling ampuh yang digunakan oleh para pengelola jaringan, penyedia jasa internet (ISP), hingga lembaga pemerintah untuk melindungi infrastruktur digital dari serangan siber masif.
Bayangkan jika server atau situs web favorit kamu tiba-tiba diserbu oleh miliaran paket data palsu dalam hitungan detik hingga tumbang. Di sinilah teknik RTBH berperan sebagai “lubang hitam” yang siap menelan dan membuang seluruh traffic berbahaya tersebut sebelum sempat merusak sistem utama.
Apa Itu RTBH?
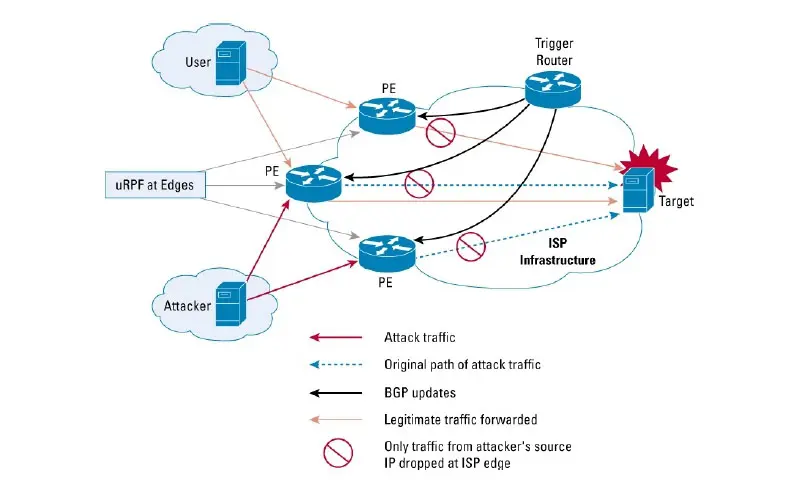
Secara sederhana, RTBH bekerja mirip dengan pengalihan jalan raya saat terjadi kemacetan total atau situasi darurat. Ketika sebuah server menjadi target serangan Distributed Denial of Service, ribuan hingga puluhan ribu botnet akan membombardir alamat IP server tersebut dengan lalu lintas sampah.
Jika dibiarkan, pipa saluran internet menuju server tersebut akan penuh, menyebabkan pengguna asli tidak bisa mengakses layanan sama sekali. Dengan menerapkan RTBH, administrator jaringan akan mengirimkan instruksi khusus melalui protokol Border Gateway Protocol ke seluruh router di jaringan utama.
Instruksi ini memerintahkan router untuk segera mengarahkan seluruh data yang menuju ke alamat IP target langsung ke antarmuka Null0 (sebuah jalur virtual tanpa tujuan alias black hole). Hasilnya, paket data serangan tersebut langsung dihilangkan begitu saja tanpa sempat membebankan pemroses di server utama.
Jenis RTBH
Dalam praktik teknis di lapangan, mekanisme pengalihan ini dibagi menjadi dua kategori utama sesuai dengan kebutuhan mitigasinya:
- Destination-Based RTBH (D-RTBH): Ini adalah metode yang paling umum digunakan. Pada pendekatan ini, pengalihan dilakukan berdasarkan alamat IP tujuan. Jika server A dengan alamat IP tertentu diserang, maka seluruh data yang mengarah ke server A akan langsung dibuang di tingkat router terluar. Kelemahannya, pengguna legal juga sementara waktu tidak bisa mengakses server A (dikenal dengan istilah self-inflicted DoS), namun infrastruktur jaringan besar lainnya tetap aman dan selamat dari krisis.
- Source-Based RTBH (S-RTBH): Berbeda dari jenis pertama, metode ini melakukan penyaringan berdasarkan alamat IP asal/pengirim. Jika tim keamanan berhasil mengidentifikasi bahwa gelombang serangan berasal dari blok IP tertentu yang dicurigai sebagai jaringan botnet, maka router hanya akan membuang lalu lintas yang berasal dari alamat IP pengirim tersebut. Metode ini jauh lebih presisi karena layanan utama tetap bisa diakses oleh pengguna biasa.
Mengapa ISP dan Komdigi di Indonesia Membutuhkan RTBH?
Di Indonesia, lalu lintas internet nasional dikelola dan diawasi secara ketat oleh Kementerian Komunikasi dan Digital serta bertumpu pada infrastruktur yang dioperasikan oleh berbagai Penyelenggara Jasa Interkoneksi Internet serta Asosiasi Penyelenggara Jasa Internet Indonesia.
Penerapan RTBH menjadi sangat vital di ekosistem internet Indonesia karena beberapa alasan utama, di antaranya:
- Perlindungan Infrastruktur Kritis Nasional: Serangan siber terhadap pusat data nasional atau sistem perbankan dapat lumpuh total jika tidak ada tindakan pemblokiran cepat di tingkat upstream (ISP).
- Efisiensi Bandwidth Internasional: Jalur internet internasional Indonesia sangat berharga. Jika serangan DDoS skala besar masuk dari luar negeri, penerapan aturan ini di tingkatan gateway dapat mencegah pipa bandwidth negara tersumbat oleh lalu lintas sampah.
- Kepatuhan Regulasi Penapisan Konten: Komdigi memiliki kewenangan hukum untuk mendesak ISP melakukan tindakan pembatasan atau pengalihan cepat terhadap alamat IP yang terbukti menyebarkan malware masif, ancaman siber, atau aktivitas ilegal yang membahayakan kedaulatan digital Indonesia.
Implementasi RTBH di Indonesia
Dalam lanskap jaringan internet di Indonesia, penanganan serangan siber atau pemblokiran lalu lintas berbahaya tidak dilakukan secara terpisah, melainkan melibatkan sinergi antara regulator dan penyedia jalur data.
Kementerian Komunikasi dan Digital sebagai pemegang kebijakan berkolaborasi dengan Asosiasi Penyelenggara Jasa Internet Indonesia (APJII) serta ISP lokal (seperti Telkom, Biznet, Indosat, dan pengelola IIX/Indonesia Internet Exchange) untuk merespons ancaman digital secara real-time.
Studi kasus nyata terjadi saat gelombang serangan DDoS berskala ratusan Gbps menyasar infrastruktur publik atau situs pemerintahan. Ketika serangan sebesar itu menghujani jalur internet domestik, Komdigi dan tim tanggap darurat siber akan berkoordinasi dengan ISP upstream. ISP kemudian akan mengaktifkan community string BGP khusus untuk memicu RTBH di tingkatan router border.
Dengan mengaktifkan rute black hole ini di node interkoneksi utama (seperti IIX atau OpenIXP), data serangan berhasil diisolasi dan dibuang di pintu masuk sebelum sempat memadati jaringan lokal di Indonesia. Hasilnya, server lokal terhindar dari krisis hardware terbakar atau sistem yang mendadak mati total akibat beban berlebih.
Gimana Cara Kerja RTBH?
Bagi kamu yang penasaran bagaimana proses teknis di balik layarnya berjalan, semua ini bertumpu pada protokol komunikasi antar-router yang disebut BGP (Border Gateway Protocol). Protokol inilah yang bertindak sebagai “peta navigasi” utama internet global untuk menentukan ke mana lalu lintas data harus diarahkan.
Berikut adalah alur sederhana bagaimana skenario pemblokiran dilakukan:
- Deteksi Serangan: Sistem pemantauan jaringan (NetFlow/IPFIX) mendeteksi adanya lonjakan lonjakan data yang tidak wajar menuju alamat IP tertentu milik pelanggan ISP.
- Pemberian Label (BGP Community): Administrator jaringan mengirimkan pembaruan rute (route update) ke router tetangga dengan menyematkan tag khusus yang dikenal sebagai BGP Community String (misalnya 65000:666).
- Pengalihan Otomatis: Begitu router ISP penerima membaca tag khusus tersebut, kebijakan internal (route-map) akan otomatis mengubah alamat next-hop dari IP tujuan menjadi alamat Null0.
- Eksekusi Pembuangan: Seluruh paket data yang mengarah ke alamat IP tersebut langsung “ditelan” dan dibuang di lapisan router paling luar tanpa diproses lebih lanjut.
Kelebihan dan Keterbatasan RTBH yang Wajib Kamu Ketahui
Sebagai salah satu jurus pamungkas dalam pertahanan siber, metode ini memiliki dua sisi mata uang yang perlu dipahami secara bijak oleh para pengelola jaringan:
Kelebihan
Respon Sangat Cepat: Pemblokiran terjadi dalam hitungan detik di seluruh jaringan global yang terhubung melalui instruksi BGP.
Efisiensi Biaya dan Sumber Daya: Tidak memerlukan perangkat pembersih traffic (scrubbing center) mahal karena pemrosesan dilakukan langsung di tingkat hardware router.
Menyelamatkan Jaringan Utama: Mencegah kelumpuhan total (collateral damage) pada pelanggan lain yang berada dalam satu pipa jalur data yang sama.
Keterbatasan dari RTBH
Dampak Mati Total (Self-Inflicted Outage): Jika menggunakan Destination-Based RTBH, pengguna sah juga sama sekali tidak bisa mengakses alamat IP yang diblokir tersebut selama masa mitigasi.
Risiko Salah Sasaran: Kesalahan konfigurasi pada BGP Community dapat menyebabkan alamat IP yang salah ikut terbuang ke dalam black hole.
Demi Mitigasi Serangan Siber?
Penerapan RTBH di Indonesia memiliki dinamika tersendiri jika dibandingkan dengan negara-negara lain di Asia Tenggara. Sebagai negara kepulauan dengan topografi geografis yang luas dan ekosistem telekomunikasi yang sangat terdesentralisasi, Indonesia memiliki ratusan ISP resmi yang beroperasi di berbagai wilayah, mulai dari penyedia layanan rumahan hingga jaringan korporat besar.
Ketika terjadi serangan siber masif yang menargetkan infrastruktur nasional—baik itu sektor perbankan, portal layanan publik, maupun sistem logistik—tantangan utama yang dihadapi bukanlah pada aspek teknis router, melainkan pada kecepatan koordinasi.
Di sinilah peran krusial dari lembaga pengelola seperti Asosiasi Penyelenggara Jasa Internet Indonesia (APJII) dan koordinasi bersama Kementerian Komunikasi dan Digital (Komdigi) menjadi sangat penting.
Jika sebuah ISP mengalami serangan DDoS berskala besar yang mengancam kestabilan interkoneksi nasional di Internet Exchange (seperti IIX atau OpenIXP), mekanisme eskalasi harus berjalan seketika.
ISP upstream harus segera menyebarkan instruksi BGP community string ke seluruh jaringan mitra agar traffic sampah dari botnet luar negeri bisa langsung diputus di pintu gerbang gateway. Tanpa adanya protokol komunikasi yang cepat antar-ISP ini, serangan siber dapat memicu efek domino berupa kelambatan akses internet massal di suatu wilayah dalam hitungan menit saja, brott!
Sisi Gelap dari RTBH
Meskipun sangat efektif menyelamatkan infrastruktur jaringan dari kehancuran total, para praktisi keamanan jaringan sering menjuluki RTBH sebagai pedang bermata dua. Jawabannya terletak pada sifat destruktif selektif dari metode itu sendiri.
Ketika administrator jaringan mengaktifkan Destination-Based RTBH, mereka pada dasarnya sedang memerintahkan seluruh router di sepanjang jalur internet untuk “membunuh” semua paket data yang menuju ke satu alamat IP target, yang mengakibatkan:
- Layanan Lumpuh Total Sementara: Pengguna yang ingin mengakses situs atau server tersebut tidak akan bisa tersambung sama sekali. Situs web atau layanan digital korban serangan akan mendadak offline total dari internet global.
- Potensi Collateral Damage: Jika peretas meluncurkan serangan spoofing atau menargetkan alamat IP yang salah akibat kesalahan identifikasi, aktivasi black hole justru bisa memblokir layanan publik.
Oleh karena itu, penggunaan RTBH selalu menjadi pilihan terakhir ketika metode mitigasi lain seperti Rate Limiting atau pengalihan Anycast Routing sudah tidak mampu lagi membendung volume serangan siber yang masuk.
Kesimpulan
Teknik RTBH merupakan alat pertahanan yang sangat krusial dalam menjaga stabilitas ekosistem internet, baik di skala global maupun dalam menjaga kedaulatan infrastruktur digital Indonesia di bawah naungan regulasi Komdigi dan eksekusi para ISP.
Meskipun memiliki efek samping berupa penghentian akses sementara pada target, kecepatan dan efisiensinya dalam menangkal serangan siber masif menjadikan metode ini sebagai standar emas mitigasi darurat hingga saat ini, brott!
Baca juga informasi menarik Gamebrott lainnya terkait Tech atau artikel lainnya dari Bima. For further information and other inquiries, you can contact us via author@gamebrott.com.